Erfolgsgeschichte
NEOSECURE BY SEK
Automatisierung der ISMS-Verwaltung mit GlobalSuite®
Mehr erfahrenPlattform
All-in-one-GRC-Plattform
KI in allen Modulen integriert
Der gemeinsame Motor aller Module
GRC für Ihre Branche
GlobalSuite® mit Ihren Tools verbinden

Normen und Frameworks
ISO-Normen
Regulierungen
Einmal dokumentieren, alle erfüllen.
Ressourcen
 ReferenzEMT Madrid: zentrales Datenschutzmanagement mit GlobalSuite®Referenz lesen

 G2-BewertungenWas Anwender täglich mit GlobalSuite® erlebenBewertungen lesenSchon Kunde? Jetzt bewerten
Beliebte Suchen
Erfahren Sie, wie unsere kostenlosen Ressourcen Ihr Unternehmen dabei unterstützen, Compliance sicherzustellen, Prozesse zu automatisieren und die Widerstandsfähigkeit zu verbessern.
Automatisierung der ISMS-Verwaltung mit GlobalSuite®
Mehr erfahren
Welche Arten von Sicherheitsmaßnahmen es gibt, wie Anhang A der ISO/IEC 27001:2022 mit 93 Maßnahmen in vier Themen aufg…
Mehr erfahren
Automatisierung und Zentralisierung des Risikomanagements
Mehr erfahren
Aktualisierung und Anpassung des Risikomanagements
Mehr erfahren
Welche Anforderungen die ISO 9001 an Qualitätsziele stellt, wie man sie plant und sechs messbare Beispiele mit Kennzahl…
Mehr erfahren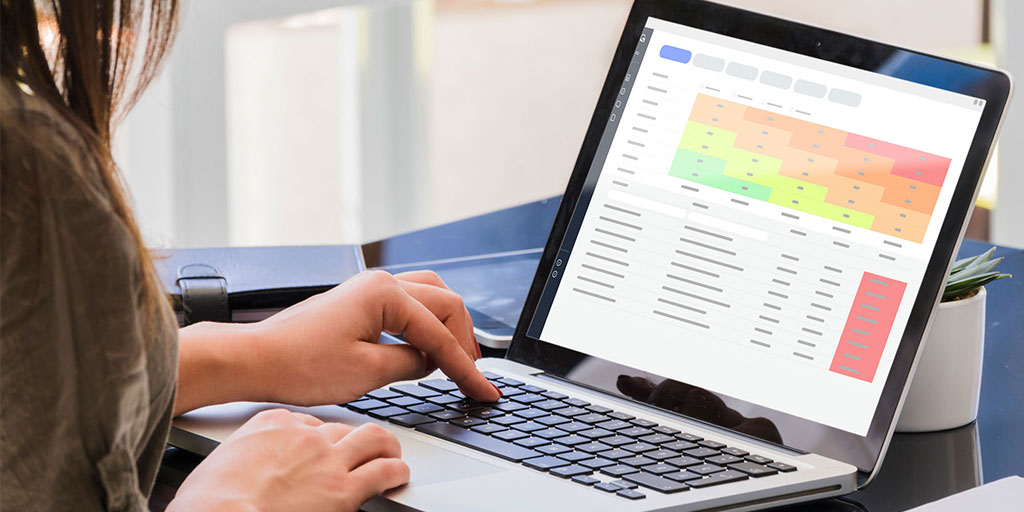
Wie Sie nach ISO 31000 eine Risikolandkarte erstellen, wie man eine Heatmap liest und welche Vorteile eine Software für…
Mehr erfahren
Globaler Überblick über die Managementsysteme auf einer einzigen Plattform
Mehr erfahren
Wie sich die Kapitel 4 bis 10 der ISO/IEC 27001:2022 dem PDCA-Zyklus zuordnen lassen und was in jeder Phase Plan, Do, C…
Mehr erfahren
Was Key Risk Indicators (KRI) sind, wie man sie über Wahrscheinlichkeit, Auswirkung oder Wirksamkeit von Maßnahmen defi…
Mehr erfahren
Was eine Prozesslandkarte ist, wie man Prozesse einordnet und darstellt, ein Beispiel nach ISO 9001 mit Prozesssteckbri…
Mehr erfahren
Was die Balanced Scorecard ist, wie ihre vier Perspektiven zusammenhängen und wie eine Strategy Map mit Zielen, Kennzah…
Mehr erfahren
Drei bekannte Methoden zur Bewertung von Informationssicherheitsrisiken im Vergleich: MEHARI, EBIOS (heute EBIOS Risk M…
Mehr erfahren