Vous gardez votre méthodologie
Vos échelles, votre matrice de risques et vos propres contrôles à côté des mesures de l'article 21. Vous partez de ce que vous avez déjà.
Plateforme
Plateforme GRC tout-en-un
L'IA intégrée à tous les modules
Le moteur commun à tous les modules
Une GRC adaptée à votre secteur
Connectez GlobalSuite® à vos outils
Normes et référentiels
Normes ISO
Réglementations
Documentez une fois, conformez-vous à toutes.
Ressources
Entreprise
 Témoignage clientEMT Madrid centralise sa gestion de la protection des données dans GlobalSuite®Lire le témoignage

 Avis G2Ce qu’en disent ceux qui utilisent GlobalSuite® au quotidienLire les avisClient ? Laissez votre avis
Recherches populaires
Les mesures de l'article 21, les risques, vos fournisseurs et les incidents avec leurs délais de 24 h, 72 h et un mois, au même endroit et sous les yeux de la direction.
4,4 · 105 avis sur G2
+2 000 entreprises font confiance à GlobalSuite®
Ce que demande la directive, ce que vous avez déjà fait et ce qu'il reste à faire, sur une seule plateforme. Écrans avec données d'exemple.
Chaque obligation de la directive avec son applicabilité, son état et son niveau de conformité.
Chaque obligation de la directive avec son applicabilité, son état et son niveau de conformité.
Les sociétés du groupe dans la structure organisationnelle, chacune avec son type d'entité NIS2 et son responsable.
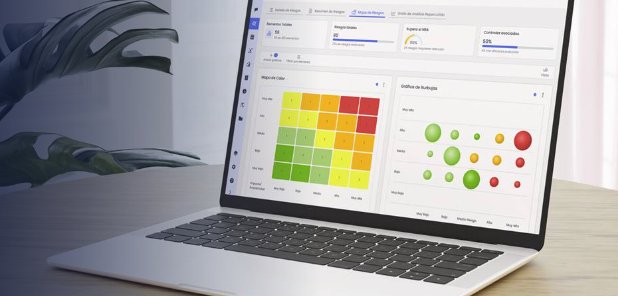
Tous les risques sur la même carte : cyberattaques, défaillances de fournisseurs et coupures d'approvisionnement, du risque inhérent au risque résiduel.
L'IA passe en revue contrats et accès, repère les fournisseurs qui accèdent à vos systèmes sans être au registre, et les prépare pour l'évaluation.
Chaque incident avec sa priorité, le service et le fournisseur concernés, et une alerte quand il faut le notifier.
Les politiques et le plan de traitement passent par l'approbation de l'organe de direction, avec date et signature, comme l'exige l'article 20.
La conformité de chaque mesure de l'article 21, en graphiques prêts pour le conseil.
Vous définissez le flux une fois, GlobalSuite® le répète : il demande, relance, collecte et met à jour. Votre équipe n'intervient que lorsqu'il faut décider.
Vos échelles, votre matrice de risques et vos propres contrôles à côté des mesures de l'article 21. Vous partez de ce que vous avez déjà.
État des mesures, rapport pour le conseil et registre des incidents, à jour et prêts à télécharger.
Avant chaque revue, l'agent passe en revue les mesures de l'article 21, repère celles qui n'ont pas de preuve et prépare le plan. Vous n'avez plus qu'à valider.
Les mesures NIS2 couvrent déjà une bonne partie de ce qu'exigent l'ISO 27001 et DORA. Dans GlobalSuite®, chaque contrôle est relié à toutes les normes qui le demandent. Vous ne repartez donc pas de zéro.
Estimation interne de la part de chaque norme déjà couverte : une exigence compte entièrement si elle est couverte de la même façon, à moitié si elle ne l’est qu’en partie. Chaque norme ajoute ses propres exigences.
GlobalSuite® s'intègre par API à votre écosystème. Les données arrivent toutes seules, personne ne les recopie à la main.
 Power BI
Supervision
Vulnérabilités
Data lake
Et ce module fait partie de la plateforme GRC. Les actifs, risques et fournisseurs que vous créez pour NIS2 sont les mêmes que ceux qu'utilisent la continuité, la protection des données ou le risque tiers.
Si l'on vous demande aussi l'ISO 27001 ou DORA, tout cela est déjà en place.
Le chemin, c'est votre équipe qui le parcourt. GlobalSuite® automatise votre système de management et, si besoin, nos consultants vous accompagnent à l'étape de votre choix.

Cybersécurité · Amérique latine
Un système de management de la sécurité de l'information permet d'établir et de maintenir un cadre de protection pour nos informations et celles de nos clients, de façon méthodique et durable.
Andrés Suárez AlarcónConformité et risques métier · NEOSECURE by SEK
J'apprécie la façon dont GlobalSuite s'adapte à mes méthodologies. Elle aide mon organisation à améliorer son SMSI.
Les résultats de l'analyse de risques reposent sur des calculs mathématiques, pas sur le hasard, ce qui en fait un outil valable face à une certification.
Dès le premier jour, l’onboarding a été excellent : nous avons compris la plateforme très vite grâce à une équipe de support de premier ordre. L’interface est claire et intuitive, facile à utiliser pour tout le monde.
On le regarde avec vos risques et votre méthodologie ?
Demander une démo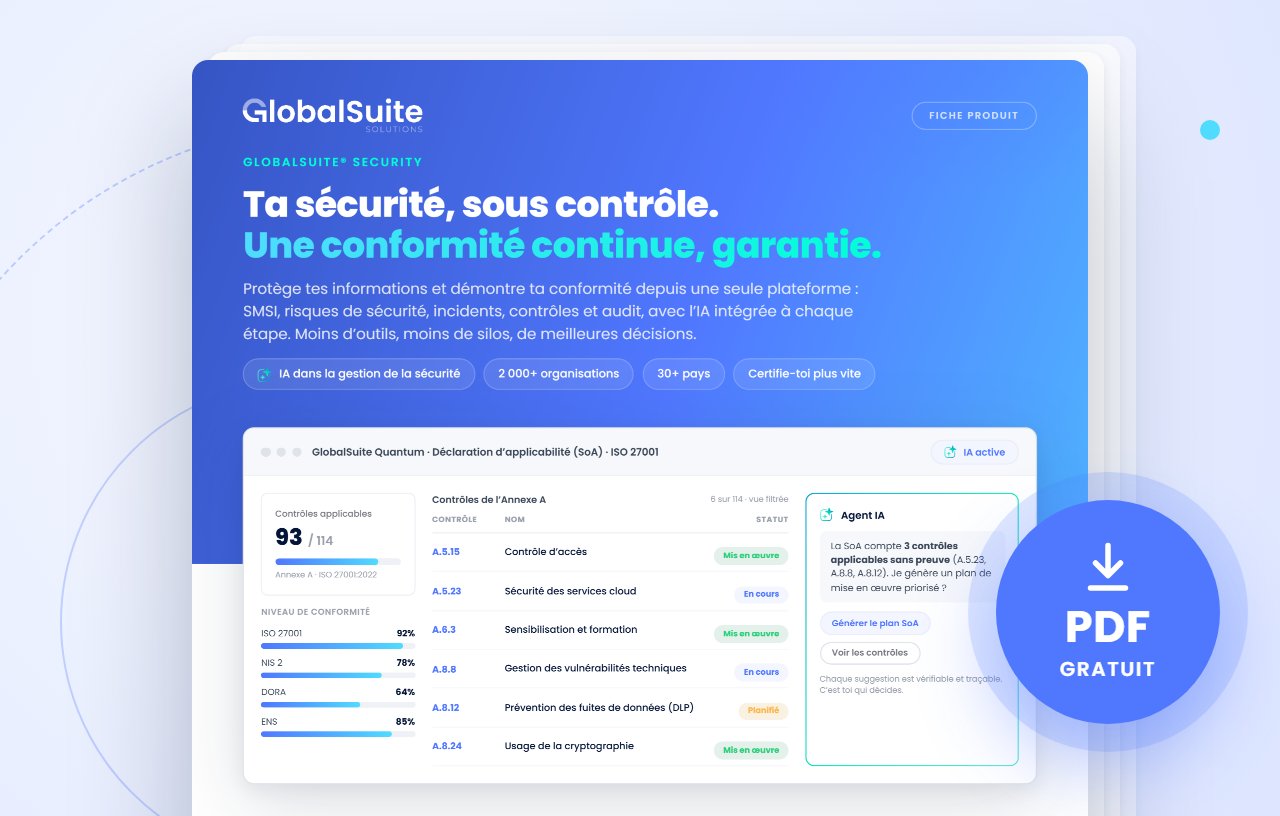 Fiche produitGlobalSuite® SecurityLes actifs, contrôles et preuves de votre SMSI au même endroit, avec l’ISO 27001 préchargée.Télécharger le PDF
Conformité, risques, incidents, performance et reporting au quotidien du RSSI.
Télécharger le guide
Ce qu'est DORA, ses piliers clés et une checklist d'actions.
Télécharger le guideVotre question n'y est pas ? Parlez-nous de votre cas et nous y répondrons en partant de votre situation.
Parlez-nous de votre casDites-nous ce dont vous avez besoin et nous vous montrons comment GlobalSuite® y répond.