
Artikel
Risikoquantifizierung: Was sie ist, wie sie funktioniert und wie man sie anwendet
Praxisleitfaden zur Risikoquantifizierung: Was sie ist, warum man nach Szenarien und nicht nach Einzelrisiken quantifiz…
Mehr erfahrenPlattform
All-in-one-GRC-Plattform
KI in allen Modulen integriert
Der gemeinsame Motor aller Module
GRC für Ihre Branche
GlobalSuite® mit Ihren Tools verbinden

Normen und Frameworks
ISO-Normen
Regulierungen
Einmal dokumentieren, alle erfüllen.
Ressourcen
 ReferenzEMT Madrid: zentrales Datenschutzmanagement mit GlobalSuite®Referenz lesen

 G2-BewertungenWas Anwender täglich mit GlobalSuite® erlebenBewertungen lesenSchon Kunde? Jetzt bewerten
Beliebte Suchen
Informative und aktuelle Inhalte zu den Themen Management, Compliance und Cybersicherheit. In diesem Bereich finden Sie Analysen, praktische Ratschläge und Leitfäden, die Ihnen dabei helfen, Ihre Prozesse zu verbessern und fundierte Entscheidungen zu treffen.
Praxisleitfaden zur Risikoquantifizierung: Was sie ist, warum man nach Szenarien und nicht nach Einzelrisiken quantifiz…
Mehr erfahren
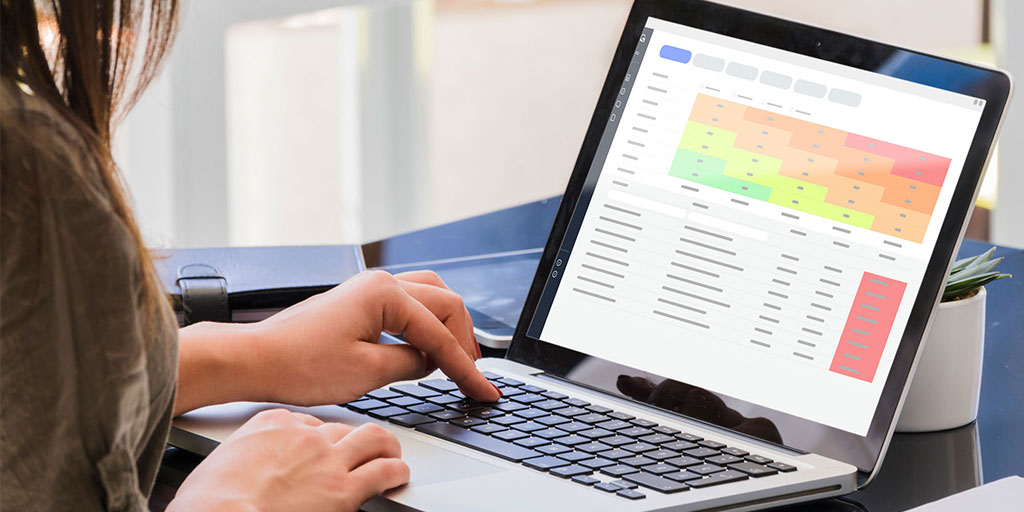
Wie Sie nach ISO 31000 eine Risikolandkarte erstellen, wie man eine Heatmap liest und welche Vorteile eine Software für…
Mehr erfahren
Was Key Risk Indicators (KRI) sind, wie man sie über Wahrscheinlichkeit, Auswirkung oder Wirksamkeit von Maßnahmen defi…
Mehr erfahren
Drei bekannte Methoden zur Bewertung von Informationssicherheitsrisiken im Vergleich: MEHARI, EBIOS (heute EBIOS Risk M…
Mehr erfahren
Was das COSO-Modell ist, wie es sich entwickelt hat, die fünf Komponenten und 17 Grundsätze des internen Kontrollsystem…
Mehr erfahren
Was Risikoappetit ist, wie er sich von Risikotoleranz und Risikokapazität unterscheidet, wie man eine Risikoappetit-Erk…
Mehr erfahren