
GRC-FAQHäufige Fragen
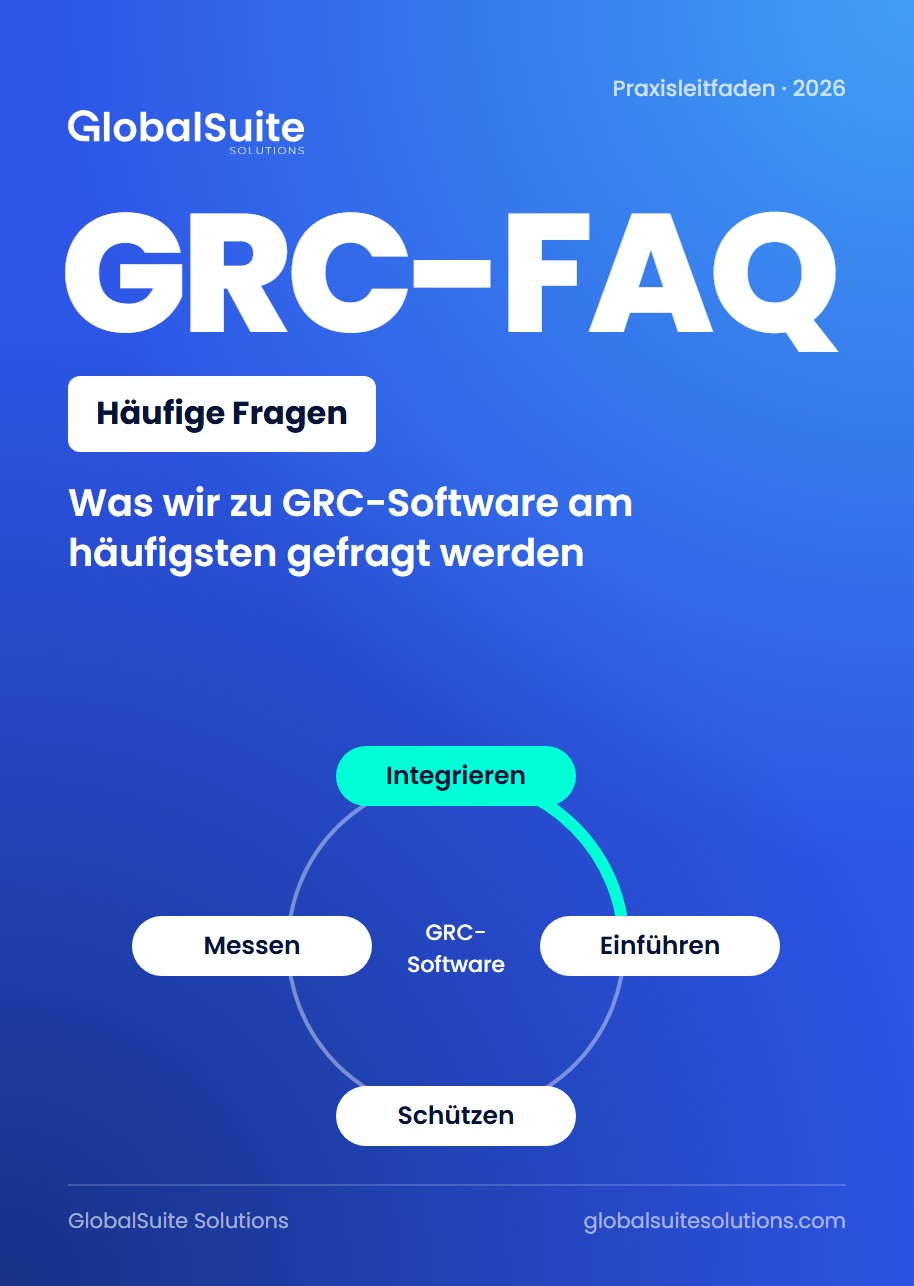
Was wir zu GRC-Software am häufigsten gefragt werden
Die häufigsten Fragen zu GlobalSuite®: Integrationen, Einführung, Rendite, Risiken und Datensicherheit.
Leitfaden herunterladenPlattform
All-in-one-GRC-Plattform
KI in allen Modulen integriert
Der gemeinsame Motor aller Module
GRC für Ihre Branche
GlobalSuite® mit Ihren Tools verbinden

Normen und Frameworks
ISO-Normen
Regulierungen
Einmal dokumentieren, alle erfüllen.
Ressourcen
 ReferenzEMT Madrid: zentrales Datenschutzmanagement mit GlobalSuite®Referenz lesen

 G2-BewertungenWas Anwender täglich mit GlobalSuite® erlebenBewertungen lesenSchon Kunde? Jetzt bewerten
Beliebte Suchen
Praxisleitfaden · 2026
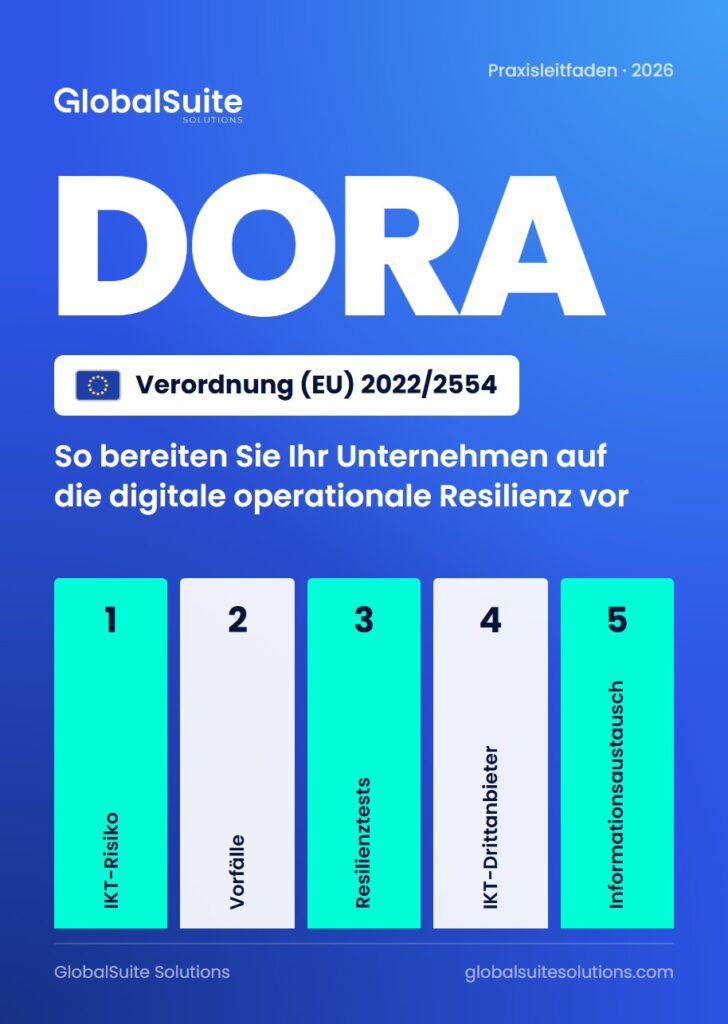
Verordnung (EU) 2022/2554Die Pflichten der Verordnung zur digitalen operationalen Resilienz im Überblick, mit einer Checkliste, um den Stand deines Instituts zu prüfen.
Leitfaden kostenlos herunterladenDORA (Digital Operational Resilience Act) ist der europäische Rahmen, der den Finanzsektor verpflichtet nachzuweisen, dass seine digitalen Abläufe Angriffen, Ausfällen und Störungen bei Dienstleistern standhalten. Die Verordnung stellt Anforderungen an IKT-Risikomanagement, Meldung von Vorfällen, Resilienztests und die Steuerung von Technologiedienstleistern.
Dieser Leitfaden fasst zusammen, was DORA verlangt, was dein Institut umsetzen muss und wo du anfängst. Er richtet sich an Risiko-, Compliance- und Security-Teams, die DORA in die Praxis bringen müssen. Die Einhaltung ist Pflicht und zugleich eine gute Gelegenheit, Sicherheit und Kontinuität deiner digitalen Services zu ordnen.
Seit diesem Datum ist DORA für Finanzunternehmen in der Europäischen Union verbindlich. Die Verordnung stützt sich auf europäische und internationale Best Practices zur Cyber- und Betriebsresilienz.
Der Leitfaden nennt ISO 27001, ISO 27005, ISO 31000, ISO 22301, ISO 22313 und ISO 22317, die DSGVO, das spanische Datenschutzgesetz LOPDGDD und die NIS2-Richtlinie. Arbeitest du schon mit einer davon, hast du einen guten Teil des Wegs hinter dir.
Die häufigsten Fragen zu GlobalSuite®: Integrationen, Einführung, Rendite, Risiken und Datensicherheit.
Leitfaden herunterladen
Jede Anforderung eines Compliance-Managementsystems, vom Geltungsbereich bis zum Audit, auf einer Plattform.
Leitfaden herunterladen
Fristen, Rollen, Risikoklassen und Bußgelder der KI-Verordnung, mit einer ersten Checkliste.
Leitfaden herunterladen