Ihre Methodik bleibt
Ihr Scope, Ihre Systeme, Ihre kompensierenden Controls und Ihre eigenen Formulare. Sie starten mit dem, was Sie schon haben.
Plattform
All-in-one-GRC-Plattform
KI in allen Modulen integriert
Der gemeinsame Motor aller Module
GRC für Ihre Branche
GlobalSuite® mit Ihren Tools verbinden
Normen und Frameworks
ISO-Normen
Regulierungen
Einmal dokumentieren, alle erfüllen.
Ressourcen
 ReferenzEMT Madrid: zentrales Datenschutzmanagement mit GlobalSuite®Referenz lesen

 G2-BewertungenWas Anwender täglich mit GlobalSuite® erlebenBewertungen lesenSchon Kunde? Jetzt bewerten
Beliebte Suchen
Scope, Kartendaten, Schwachstellen, Zugriffe und Dienstleister an einem Ort, jede Anforderung mit ihrem Nachweis. Von der ersten Gap-Analyse bis zur jährlichen PCI DSS Bewertung.
4,4 · 105 Bewertungen auf G2
Über 2.000 Unternehmen vertrauen auf GlobalSuite®
Was der Standard verlangt, was Sie schon erledigt haben und was noch fehlt, auf einer Plattform. Ansichten mit Beispieldaten.
Jede PCI-DSS-Anforderung mit Anwendbarkeit, Status und Erfüllungsgrad.
Jede PCI-DSS-Anforderung mit Anwendbarkeit, Status und Erfüllungsgrad.
Die KI gleicht Ihre Kartendatenflussdiagramme mit dem Inventar ab und meldet Speicherorte, die außerhalb des Scopes geblieben sind.
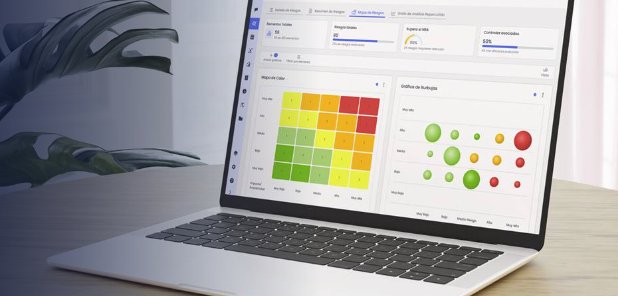
Die Risiken der Karteninhaber-Datenumgebung als Heatmaps, vor und nach der Behebung dessen, was Scans und Tests finden.
Jede Rolle mit Zugriff auf die Karteninhaber-Datenumgebung und die Stellen, die sie innehaben, bereit für die halbjährliche Zugriffsprüfung.
Jeder Dienstleister mit Kontakt zu Kartendaten, bewertet und mit jährlichem Fragebogen zur Prüfung seiner AOC.
Word- und Excel-Vorlagen werden mit den Daten der Plattform befüllt: Nachweise für den QSA, Scans, Zugriffe und Dienstleister.
Sie legen den Ablauf einmal fest, GlobalSuite® wiederholt ihn: anfordern, erinnern, einsammeln, aktualisieren. Ihr Team kommt nur dazu, wenn eine Entscheidung ansteht.
Ihr Scope, Ihre Systeme, Ihre kompensierenden Controls und Ihre eigenen Formulare. Sie starten mit dem, was Sie schon haben.
Scope-Inventar, Verantwortlichkeitsmatrix mit Dienstleistern und Bericht für den QSA, aktuell und bereit zum Download.
Vor jeder Bewertung prüft der Agent die Anforderungen, findet fehlende oder abgelaufene Nachweise und bereitet den Plan vor. Sie geben ihn nur noch frei.
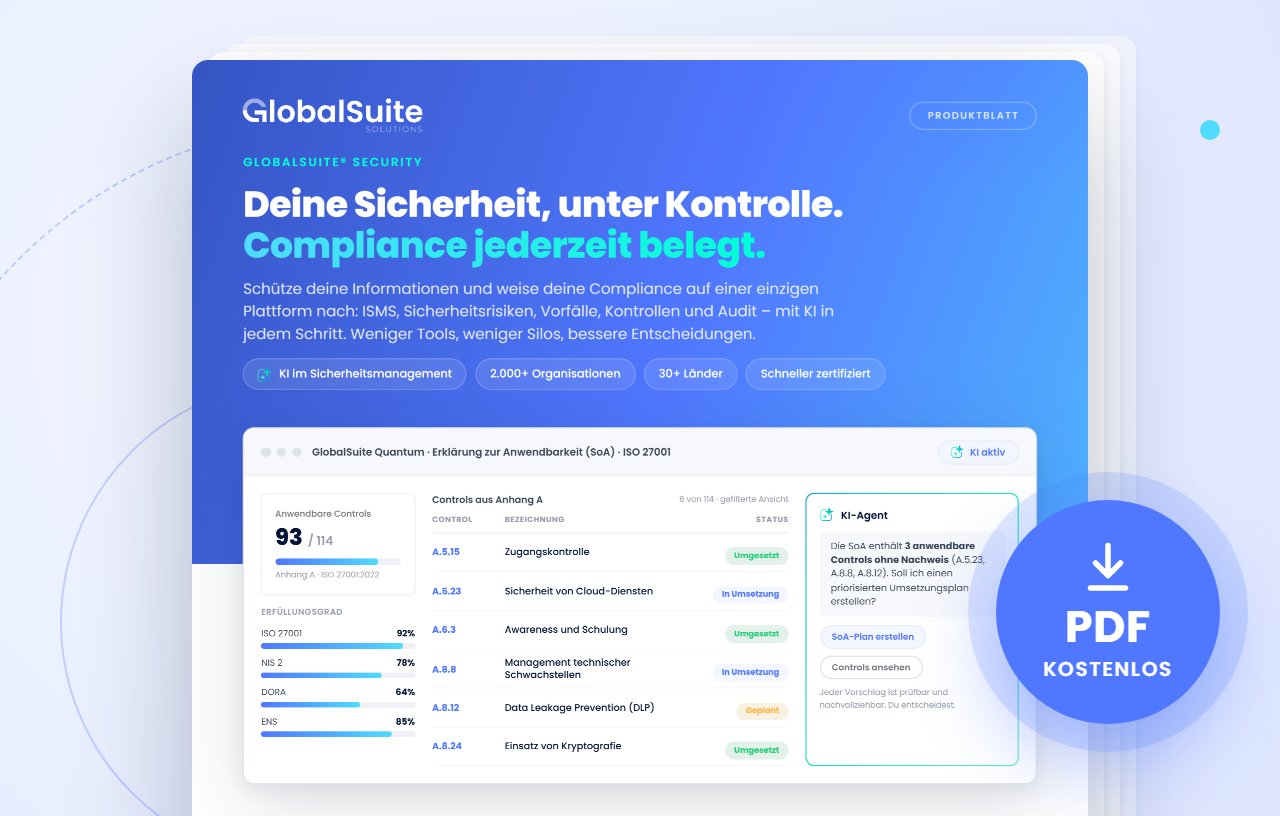
Assets, Zugriffe, Protokolle, Schwachstellen und Dienstleister sind dieselben, die ISO 27001, DORA oder NIS2 verlangen. In GlobalSuite® erledigen Sie es einmal, und es gilt für alle.
Eigene Schätzung, wie viel jeder Norm bereits abgedeckt ist: Eine Anforderung zählt voll, wenn sie gleichwertig abgedeckt ist, und halb, wenn nur teilweise. Jede Norm stellt eigene Anforderungen.
GlobalSuite® bindet sich per API in Ihre Systemlandschaft ein. Die Daten kommen automatisch an, niemand tippt sie ab.
 Power BI
Monitoring
Schwachstellen
Data Lake
Und das Modul ist Teil der GRC-Plattform. Die Assets, Zugriffe und Dienstleister, die Sie für PCI DSS anlegen, nutzen auch ISO 27001, DORA oder das Drittparteienrisiko.
Wenn Sie ISO 27001 schon umgesetzt haben, ist ein guter Teil von PCI DSS erledigt.
Den Weg geht Ihr Team. GlobalSuite® automatisiert Ihr Managementsystem, und bei Bedarf begleiten unsere Berater Sie bei dem Schritt, den Sie wählen.

Cybersicherheit · Lateinamerika
Ein Informationssicherheits-Managementsystem hilft, einen Schutzrahmen für unsere Informationen und die unserer Kunden methodisch und dauerhaft aufzubauen und zu pflegen.
Andrés Suárez AlarcónCompliance und Geschäftsrisiken · NEOSECURE by SEK
Mir gefällt, wie gut sich GlobalSuite an meine Methodiken anpasst. Es hilft meiner Organisation, das ISMS zu verbessern.
Die Ergebnisse der Risikoanalyse beruhen auf mathematischen Berechnungen statt auf Zufall. Damit taugt das Tool auch vor einer Zertifizierung.
Vom ersten Tag an war das Onboarding hervorragend: Dank des erstklassigen Support-Teams haben wir die Plattform sehr schnell verstanden. Die Oberfläche ist klar und intuitiv und für alle leicht zu bedienen.
Sollen wir es uns mit Ihren Risiken und Ihrer Methodik ansehen?
Demo anfragenIhre Frage ist nicht dabei? Erzählen Sie uns von Ihrem Fall, und wir beantworten sie mit Blick auf Ihre Situation.
Erzählen Sie uns von Ihrem FallSagen Sie uns, was Sie brauchen, und wir zeigen Ihnen, wie GlobalSuite® es löst.